Passkeys 2026: 7 Milliarden im Einsatz und erste Quanten-sichere Schlüssel
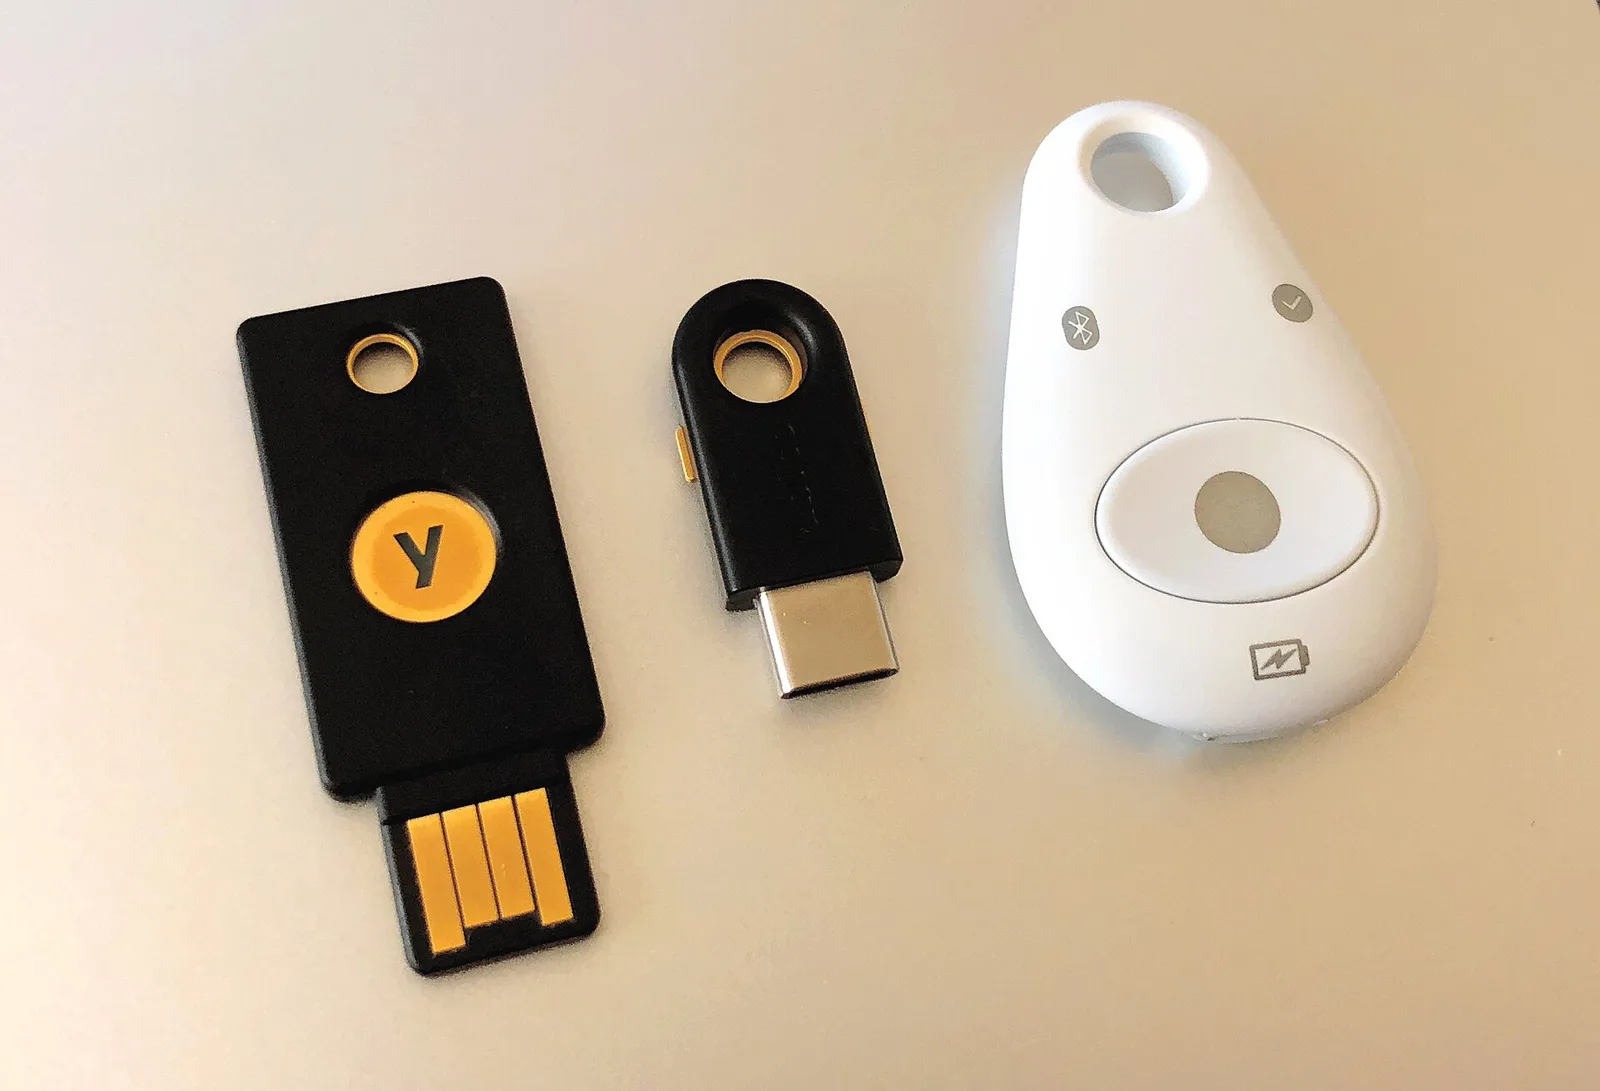
Bild: Tony Webster from Minneapolis, Minnesota, United States / CC BY 2.0 (Wikimedia Commons)
Kurz zusammengefasst: Passkeys sind auf dem Weg, das Passwort abzulösen. Die FIDO Alliance schätzt, dass inzwischen 7 Milliarden Passkeys weltweit im Einsatz sind. Laut ihrem neuen Passkey Index 2026 laufen mehr als ein Drittel der erfolgreichen Anmeldungen bereits über Passkeys. 90 Prozent der aktiven Konten könnten Passkeys nutzen, aber nur 42 Prozent davon haben einen eingerichtet. Gleichzeitig bringt 1Password ab Version 8.12.44 Passkeys mit dem Quanten-sicheren Verfahren ML-DSA. Deine bisherigen Passkeys bleiben sicher. Hier erfährst du, was das bedeutet und wie du Passkeys richtig einrichtest.
Was ist ein Passkey?
Ein Passkey ersetzt Benutzername und Passwort. Statt dir ein Passwort zu merken, bestätigst du die Anmeldung mit Fingerabdruck, Gesicht oder PIN auf deinem Gerät. Im Hintergrund nutzt der Passkey ein Schlüsselpaar: Der geheime Schlüssel bleibt auf deinem Gerät oder in deinem Passwort-Manager. Die Webseite kennt nur den öffentlichen Schlüssel.
Das hat zwei große Vorteile. Erstens gibt es auf dem Server kein Geheimnis, das Angreifer bei einem Datenleck stehlen könnten. Zweitens funktioniert ein Passkey nur auf der echten Webseite. Auf einer gefälschten Phishing-Seite kann er nicht eingesetzt werden. Laut FIDO Alliance trägt die Verbreitung von Passkeys deshalb dazu bei, Phishing zu verringern.
Die neuen Zahlen der FIDO Alliance
Die FIDO Alliance ist ein Zusammenschluss von Unternehmen, der die Technik hinter Passkeys entwickelt. Zum Start ihrer jährlichen Konferenz Authenticate hat sie neue Zahlen veröffentlicht:
| Kennzahl | Wert |
|---|---|
| Passkeys weltweit (Schätzung) | 7 Milliarden |
| Anteil an erfolgreichen Anmeldungen | mehr als ein Drittel |
| Aktive Konten, die Passkeys nutzen könnten | 90 Prozent |
| Davon mit eingerichtetem Passkey | 42 Prozent |
| Befragte Firmen mit Plänen für Konten ohne Passwort | 9 von 13 |
Angaben laut FIDO Alliance (Passkey Index 2026), berichtet von Biometric Update am 20. Oktober 2026.
Die Zahlen zeigen: Die Technik ist fast überall verfügbar, aber noch nicht jeder nutzt sie. Die FIDO Alliance sieht die nächste Aufgabe darin, Passkeys zum Standard zu machen. Schwächere Rückfalloptionen wie Passwörter und SMS-Codes sollen nach und nach verschwinden.
Neu ist außerdem die FIDO Passkey Rubric, eine Checkliste für Unternehmen. Sie nennt typische Fehler. Einer davon: Manche Dienste erlauben nur einen Passkey pro Konto. Das ist unpraktisch, weil du dann nur mit einem Gerät oder Passwort-Manager anmelden kannst. Auch neue Dienste kommen hinzu. So unterstützt laut Biometric Update jetzt auch Starlink Passkeys, mit bis zu zehn pro Konto.
1Password bringt Quanten-sichere Passkeys
Heutige Passkeys nutzen Verschlüsselung auf Basis elliptischer Kurven. Ein ausreichend großer Quantencomputer könnte diese in Zukunft knacken. Deshalb stellt 1Password jetzt Passkeys mit ML-DSA bereit. Das ist ein Verfahren, das auch gegen Quantencomputer sicher sein soll.
Laut 1Password haben sich die Schätzungen seit 2023 stark verändert. Damals ging man davon aus, dass rund 13 Millionen physikalische Qubits nötig wären, um solche Signaturen zu brechen. Neuere Forschung senkt diese Zahl auf etwa 26.000 Qubits. Der größte bekannte Quantencomputer hat laut 1Password rund 6.100 Qubits. Der Abstand ist also noch groß, aber kleiner geworden.
Die Grundlagen sind gelegt: Die US-Standardbehörde NIST hat ML-DSA 2024 standardisiert. Im Mai 2026 folgte mit RFC 9964 der Standard, der festlegt, wie ML-DSA-Passkeys an Webseiten übertragen werden.
Was das für dich bedeutet
- Deine bisherigen Passkeys sind sicher. Laut 1Password gibt es derzeit keinen Quantencomputer, der sie knacken kann.
- ML-DSA-Passkeys entstehen nur bei passenden Webseiten. 1Password erstellt sie nur, wenn eine Webseite das Verfahren unterstützt. Das sind bisher sehr wenige.
- Einschränkungen: Auf iOS und über die eingebaute Autofill-Erweiterung von macOS kannst du noch keine ML-DSA-Passkeys erstellen. Die Anmeldung damit funktioniert aber auf allen unterstützten Plattformen.
- Später automatisch: 1Password arbeitet mit dem W3C und der FIDO Alliance daran, bestehende Passkeys künftig automatisch auf das neue Verfahren umzustellen.
Ausprobieren kannst du das auf der Testseite webauthn.io in den erweiterten Einstellungen.
So richtest du Passkeys ein
- Wichtige Konten zuerst: Starte mit E-Mail, Apple-, Google- oder Microsoft-Konto, Online-Banking und Shopping.
- Einstellungen öffnen: Suche im Bereich „Sicherheit“ oder „Anmeldung“ nach „Passkey“.
- Speicherort wählen: Speichere den Passkey im Schlüsselbund deines Geräts oder in einem Passwort-Manager wie 1Password, Bitwarden oder dem Google-Passwortmanager.
- Zweiten Passkey anlegen: Richte, wenn möglich, einen zweiten Passkey ein, etwa auf einem anderen Gerät oder einem Hardware-Sicherheitsschlüssel.
- Wiederherstellung prüfen: Stelle sicher, dass du wieder Zugang bekommst, wenn du dein Smartphone verlierst.
Wo noch keine Passkeys möglich sind, nutzt du am besten lange, einzigartige Passwörter aus einem Passwort-Manager und eine Zwei-Faktor-Anmeldung mit App statt SMS.
Typische Stolperfallen
- Gerätewechsel: Passkeys im Schlüsselbund von Apple oder Google werden über dein Konto synchronisiert. Wechselst du zwischen Android und iPhone, hilft ein plattformübergreifender Passwort-Manager.
- Geteilte Konten: Familienkonten mit einem gemeinsamen Zugang lassen sich mit Passkeys schwieriger teilen. Viele Passwort-Manager bieten dafür geteilte Tresore.
- Altes Passwort bleibt aktiv: Viele Dienste behalten das Passwort als Rückfalloption. Es sollte trotzdem stark und einzigartig sein.
Gerade gegen Phishing sind Passkeys ein großer Fortschritt. Welche Betrugsmaschen aktuell kursieren, zeigt unser Phishing-Ratgeber. Weitere Tipps findest du in der Kategorie Passwörter.
Für wen lohnt sich was?
- Für alle: Richte Passkeys bei deinen wichtigsten Konten ein. Das schützt vor Phishing und Datenlecks.
- Für Nutzer mit mehreren Systemen: Ein Passwort-Manager wie 1Password oder Bitwarden synchronisiert Passkeys über Windows, Mac, Android und iPhone.
- Für besonders Vorsichtige: Ein Hardware-Sicherheitsschlüssel ist eine gute zweite Absicherung.
- Für 1Password-Nutzer: Aktualisiere auf Version 8.12.44 oder neuer, um für ML-DSA bereit zu sein.
Begriffe kurz erklärt
- Passkey: Ein digitaler Schlüssel, der das Passwort ersetzt und mit Fingerabdruck, Gesicht oder PIN freigegeben wird.
- FIDO Alliance: Ein Branchenverband, der Standards für die Anmeldung ohne Passwort entwickelt.
- ML-DSA: Ein Signaturverfahren, das auch gegen künftige Quantencomputer sicher sein soll.
- Qubit: Die Recheneinheit eines Quantencomputers.
- Zwei-Faktor-Anmeldung: Neben dem Passwort brauchst du einen zweiten Nachweis, etwa einen Code aus einer App.
- Phishing: Betrugsversuch, bei dem Kriminelle mit gefälschten Seiten Zugangsdaten stehlen wollen.
Quellen